
Endpoint-Sicherheit und Schweizer Datenschutzrecht: Warum jeder Laptop ein Compliance-Risiko ist
Ein einziger infizierter Laptop kann Meldepflichten gemäss revidiertem DSG auslösen. So viel verlangt das Gesetz von KMU — und so bleiben Sie audit-ready, ohne eigenes Security-Team.
Jedes Schweizer KMU läuft heute auf Laptops, Smartphones und einem Flickenteppich aus Cloud-Anwendungen — und jedes dieser Geräte ist ein potenzielles Einfallstor zu Firmen- und Kundendaten. Seit das revidierte Bundesgesetz über den Datenschutz (DSG) in Kraft getreten ist und die DSGVO für viele Schweizer Unternehmen mit EU-Kundschaft weiterhin gilt, lautet die Frage längst nicht mehr «Brauchen wir überhaupt eine Antivirus-Software?». Sie lautet: «Können wir schriftlich belegen, wann wir eine Datenschutzverletzung entdeckt haben und was wir dagegen unternommen haben?»
Genau bei dieser zweiten Frage geraten die meisten kleinen und mittleren Unternehmen ins Schleudern.
Was das Gesetz tatsächlich verlangt
Sowohl das revidierte DSG als auch die DSGVO beruhen auf demselben Grundsatz: Verantwortliche müssen Verletzungen der Datensicherheit rasch erkennen und in vielen Fällen innerhalb einer strikten Frist melden, sobald ein Risiko für die betroffenen Personen erkennbar wird. Die Frist beginnt nicht erst dann, wenn Sie sich entscheiden, der Sache nachzugehen — sie beginnt in jenem Moment, in dem der Vorfall vernünftigerweise hätte auffallen müssen. Wenn in Ihrem Unternehmen keine laufende Überwachung stattfindet, lässt sich argumentieren, dass dieser Zeitpunkt deutlich früher lag als der Tag, an dem jemand schliesslich etwas Seltsames bemerkt hat.
Für eine Bäckereikette, ein Treuhandbüro oder ein zehnköpfiges Ingenieurbüro entsteht dadurch eine echte Lücke. Niemand betreibt ein Security Operations Center. Der Virenschutz ist häufig einfach das, was vorinstalliert war, Updates laufen auf Mac und PC uneinheitlich, und niemand hält aktiv Ausschau nach Anzeichen einer Kompromittierung. Kommt es zu einem Vorfall, fehlen Protokoll, Zeitstempel und dokumentierte Reaktion — es bleibt nur das vage Gefühl, «der Rechner sei letzten Dienstag irgendwie langsam gewesen».
Wo manuelle Prozesse zum Risiko werden
Bei Schweizer KMU zeigen sich immer wieder dieselben drei Lücken:
- Keine laufende Überprüfung. Ein Virenschutz, der nur läuft, wenn jemand daran denkt, auf «Scan» zu klicken, hinterlässt wochenlange blinde Flecken.
- Keine Transparenz über den Sicherheitsstatus. Ist die Festplattenverschlüsselung wirklich aktiv? Ist die Firewall eingeschaltet? Ist die Bildschirmsperre konfiguriert? Die meisten Inhaberinnen und Inhaber wissen es ehrlich gesagt nicht, Gerät für Gerät.
- Keine dokumentierte Reaktion. Selbst wenn etwas entdeckt wird, fehlt meist eine Aufzeichnung, die Erkennung, Gerät, Zeitstempel und Massnahme miteinander verknüpft — genau das, wonach eine Aufsichtsbehörde oder eine Cyberversicherung nach einem Vorfall fragen wird.
Eine dedizierte Endpoint-Protection-Suite wie CrowdStrike oder SentinelOne löst zwar das technische Problem, bringt aber ein weiteres Abo, ein weiteres Dashboard und einen weiteren Vertrag mit sich — meist auf Konzerngrösse zugeschnitten, nicht auf ein 15-Personen-KMU.
Wie integrierter Endpoint-Schutz die Lücke schliesst
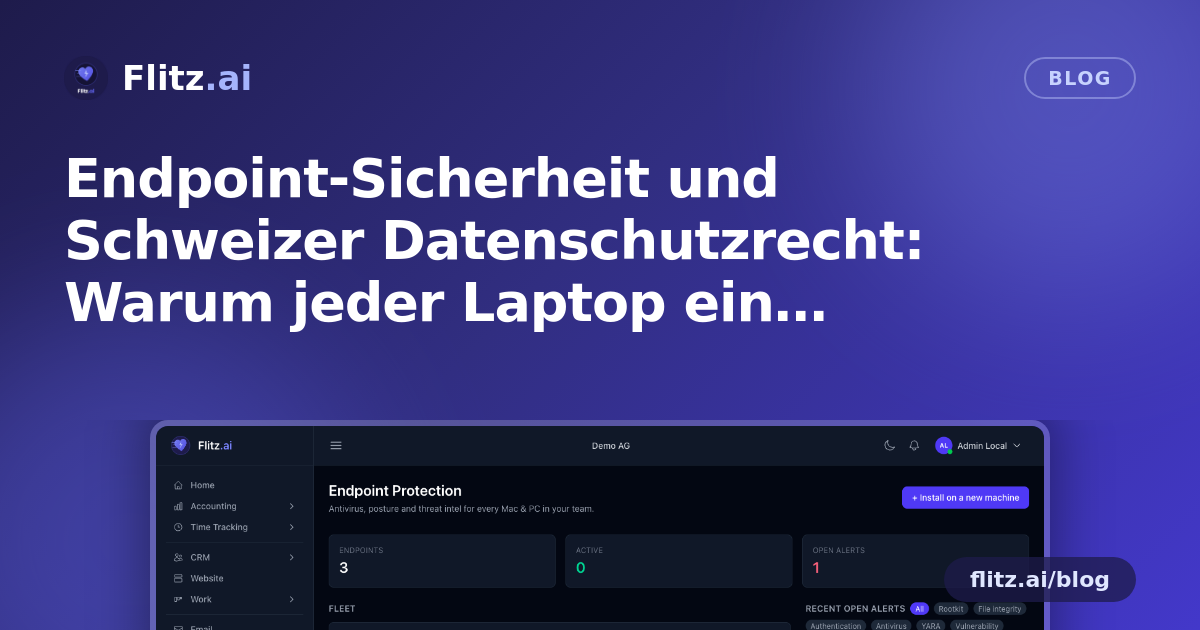
Das Modul «Antivirus & Endpoint Protection» von Flitz wurde entwickelt, um Schweizer KMU dieselbe laufende Überwachung zu bieten, auf die grössere Unternehmen setzen — ohne eigenen Security-Stack. Ein schlanker Agent auf jedem Firmen-Mac und -PC führt ClamAV- und YARA-Virenscans auf Abruf oder nach Zeitplan durch, sodass niemand mehr daran denken muss, selbst einen Scan zu starten.
Jeder Endpoint wird zudem gegen die Threat-Intelligence-Indikatoren von abuse.ch abgeglichen und erkennt so bekannte bösartige Aktivitäten, die ein rein signaturbasierter Virenschutz übersehen kann. Ergänzend bewertet ein Posture-Score nach CIS-Benchmark jedes Gerät hinsichtlich Festplattenverschlüsselung, Firewall-Status, Bildschirmsperre und Aktualität der Signaturen — aus «wir gehen davon aus, dass unsere Laptops sicher sind» wird ein dokumentierter Wert pro Gerät.
Wird eine Bedrohung mit hohem Schweregrad erkannt, wartet Flitz nicht darauf, dass es jemand bemerkt: Das System eröffnet automatisch einen Alarm und setzt dort, wo es das Gesetz verlangt, die DSGVO-Meldefrist in Gang — und erstellt damit den zeitgestempelten Nachweis, wann das Unternehmen Kenntnis erlangt hat und was anschliessend geschah. Vom Fleet-Dashboard aus lässt sich ein kompromittiertes Gerät mit einem einzigen Klick vom Netzwerk isolieren — oder wieder freigeben, sobald es sauber ist, ganz ohne Weg zum jeweiligen Arbeitsplatz.
Audit-Bereitschaft ohne zusätzliches Tooling
Jeder Endpoint wird automatisch anhand von MAC-Adresse oder Seriennummer mit dem passenden IT-Inventory-Asset verknüpft. Fragt also eine Revisionsstelle, eine Versicherung oder ein Treuhänder «Welches Gerät, welche Nutzerin, welches Datum?», ist die Antwort bereits verknüpft hinterlegt — ohne mühsamen Abgleich von Excel-Listen. Und da Flitz strikt mandantengetrennt arbeitet, gehört jedes Gerät, jeder Alarm und jeder Scan ausschliesslich Ihrem Unternehmen; es gibt zu keinem Zeitpunkt eine mandantenübergreifende Sichtbarkeit oder einen Datenabfluss — das ist für die Vertraulichkeit gegenüber Kundinnen und Kunden genauso wichtig wie für die DSG-Konformität selbst.
Für Unternehmen, die derzeit mehrere Einzellösungen kombinieren — Bitdefender GravityZone fürs Scannen, Jamf Protect für die Mac-Flotte, eine Excel-Tabelle fürs Inventar und ein gedankliches Post-it für die Meldefristen — bedeutet die Konsolidierung in einem Modul: eine Lieferantenbeziehung weniger, ein Login weniger und eine einzige stimmige Prüfspur statt vier unzusammenhängender.
Der eigentliche Nutzen: weniger Überraschungen, bessere Dokumentation
Bei Compliance geht es im Kern nicht darum, die richtige Software installiert zu haben — sondern im Nachhinein belegen zu können, dass angemessene Massnahmen vorhanden waren und rasch gehandelt wurde. Laufende Scans, automatische Bewertung des Sicherheitsstatus, sofortige Isolation und eine automatisch gestartete Meldefrist-Dokumentation machen aus hektischer Nachbearbeitung einen nachvollziehbaren Prozess. Das ist der Unterschied zwischen einem nervösen Anruf beim Anwalt und einem ruhigen, faktenbasierten Gespräch mit dem Eidgenössischen Datenschutz- und Öffentlichkeitsbeauftragten (EDÖB) oder einer Revisionsstelle.
Für Schweizer KMU ohne eigene IT-Sicherheitsabteilung ist das kein Luxus mehr — es ist das, was das Gesetz von jedem Unternehmen, das Personendaten bearbeitet, inzwischen faktisch erwartet.