
Endpoint-Sicherheit ohne IT-Abteilung: Der Quartalsabschluss-Weckruf für Schweizer KMU
Ein anschauliches Quartalsabschluss-Szenario zeigt, wie Schweizer KMU ohne eigenes IT-Team einen Sicherheitsvorfall in Minuten statt Wochen erkennen, eindämmen und dokumentieren.
Stellen Sie sich folgendes – fiktive, aber durchaus alltägliches – Szenario vor: Ein Schweizer Ingenieurbüro mit vierzehn Mitarbeitenden steht mitten im Quartalsabschluss. Die Leiterin Finanzen finalisiert die MWST-Zahlen, die Büromanagerin bringt gerade eine neue Mitarbeiterin an Bord, und in der Werkstatt steckt jemand einen USB-Stick von einem Kundenstandort in sein Arbeitslaptop. Nichts davon wirkt aussergewöhnlich. Doch genau in solchen Momenten sind kleine Unternehmen am verwundbarsten – alle sind beschäftigt, die Aufmerksamkeit gilt den Fristen, und niemand behält die Endgeräte im Auge.
Das ist die Realität der meisten Schweizer KMU: kein eigenes Security-Team, kein 24/7-Monitoring und kein Budget für Enterprise-Lösungen wie CrowdStrike oder SentinelOne. Trotzdem ist das Risiko genau gleich hoch wie bei einem Grossunternehmen – Ransomware, Malware und Datenlecks fragen nicht nach der Mitarbeiterzahl, bevor sie zuschlagen.
Das Quartalsabschluss-Szenario, Schritt für Schritt
In unserem Beispiel wurde das Laptop der neuen Mitarbeiterin zwei Tage zuvor eingerichtet. Da der schlanke Flitz-Agent fester Bestandteil der Standard-Onboarding-Checkliste ist, wurde er zusammen mit dem üblichen Zugriff auf Buchhaltung und CRM installiert – ganz ohne separates IT-Projekt. Sobald das Gerät sich mit dem Netzwerk verband, wurde es anhand von MAC-Adresse und Seriennummer automatisch mit seinem Datensatz im IT-Inventory verknüpft. Die Büromanagerin musste nie manuell nachverfolgen, welches Laptop wem gehört.
Als der USB-Stick eingesteckt wurde, lief kurz darauf zufällig der geplante ClamAV- und YARA-Virenscan auf diesem Gerät. Dabei wurde ein verdächtiges Dateimuster erkannt. Gleichzeitig glich der abuse.ch Threat-Intelligence IOC-Abgleich von Flitz die Datei mit bekannten Kompromittierungsindikatoren aus dem Umlauf ab. Die Kombination löste eine Meldung mit hohem Schweregrad aus.
Was danach automatisch passiert
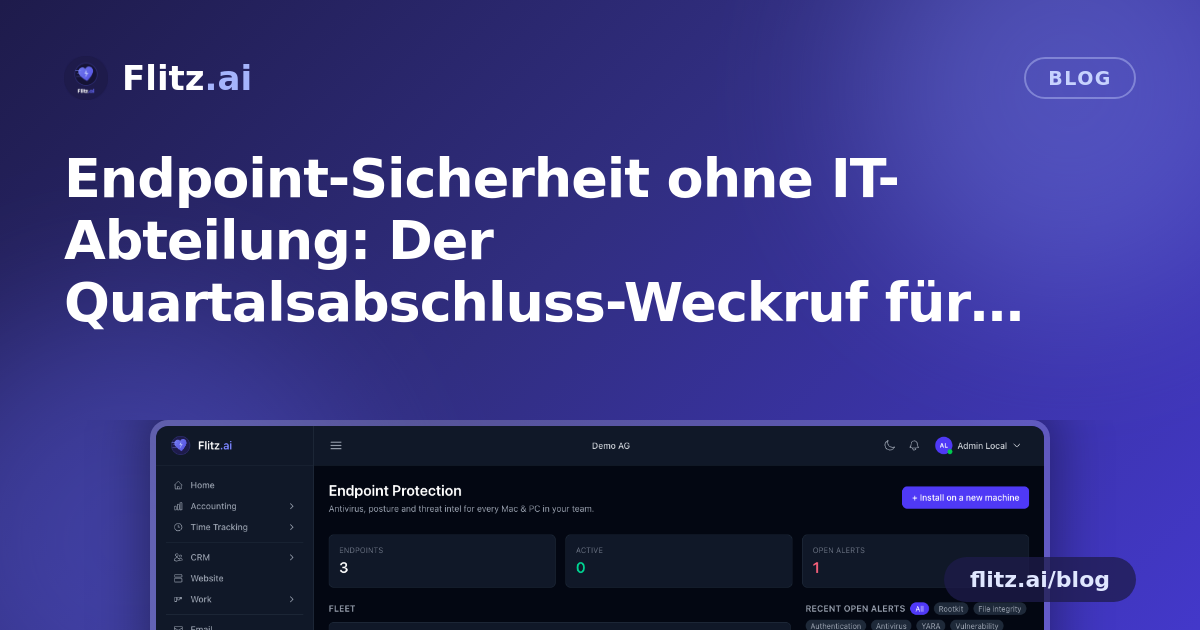
Genau hier hört der Prozess auf, davon abhängig zu sein, dass irgendjemand eine E-Mail im überfüllten Posteingang bemerkt. Da die Meldung als hoch eingestuft wurde, öffnete Flitz automatisch einen Alarm im Fleet-Dashboard. Gleichzeitig – weil die Situation die gesetzlich vorgesehene Schwelle erreichte – startete auch die DSGVO-Meldefrist, also der Countdown für die vorgeschriebenen Benachrichtigungsfristen, ohne dass jemand aktiv an diese regulatorische Pflicht denken musste.
Die Büromanagerin, die über keine formelle Security-Ausbildung verfügt, öffnete das Dashboard und sah ein einziges markiertes Gerät mit einer klaren Schweregrad-Anzeige. Statt einen externen Berater anzurufen und stundenlang zu warten, klickte sie einmal, um das Gerät vom Netzwerk zu isolieren. Das Laptop blieb für die Mitarbeiterin physisch nutzbar, um andere Aufgaben weiterzuführen – es hatte aber keinen Zugriff mehr auf den Dateiserver, das CRM oder das Internet. So wurde die Bedrohung eingedämmt, bevor sie sich auf die Finanz-Workstation nebenan ausbreiten konnte.
Den Rest der Flotte überprüfen
Nachdem die unmittelbare Gefahr eingedämmt war, stellte sich die naheliegende Frage: Wie sieht es bei den übrigen Laptops aus? Statt zu raten, startete die Büromanagerin direkt vom Dashboard aus einen On-Demand-Scan über die gesamte Geräteflotte. Während dieser lief, prüfte sie den CIS-Benchmark-Sicherheitsscore jedes Geräts – eine einfache Bewertung pro Maschine, die Festplattenverschlüsselung, Firewall-Status, Bildschirmsperre und Aktualität der Virensignaturen umfasst. Zwei ältere Laptops wiesen veraltete Virensignaturen auf; beide wurden zur Aktualisierung markiert, bevor die Quartalsberichterstattung fortgesetzt wurde.
Diese Art von Transparenz erfordert normalerweise eine separate Endpoint-Protection-Plattform, ein Jamf-ähnliches Geräteverwaltungstool für die Mac-Nutzer und jemanden, der beides miteinander abgleicht. In diesem Szenario genügten ein Dashboard, ein Login und eine mandantengetrennte Ansicht – jedes Gerät, jeder Alarm und jeder Scan strikt auf die eigenen Unternehmensdaten beschränkt, ohne Risiko, dass Sichtbarkeit über Mandanten oder Kunden hinweg vermischt wird.
Revisionssaison, einfach gemacht
Als die Treuhandstelle des Unternehmens einige Wochen später im Rahmen der Jahresprüfung Nachweise zu den IT-Sicherheitskontrollen verlangte, war die Antwort keine hektische Suche durch E-Mail-Verläufe und Notizzettel. Der Vorfallsbericht – Erkennung, Isolierung, DSGVO-Zeitstempel und Behebung – lag bereits vor, verknüpft mit dem entsprechenden Gerät im IT-Inventory. Das ist der Unterschied zwischen der Hoffnung, dass der eigene Sicherheitsprozess einer Prüfung standhält, und dem tatsächlichen Nachweis dafür.
Warum das für kleine Teams wichtig ist
Den meisten KMU fehlt nicht das Bewusstsein dafür, dass Endpoint-Sicherheit wichtig ist – es fehlen die personellen und finanziellen Ressourcen, um separat Antivirus, Threat Intelligence, Geräte-Compliance und Incident-Response-Tools zu betreiben. Flitz vereint all das in derselben Plattform, auf der bereits Lohnbuchhaltung, Rechnungsstellung und CRM laufen, und ersetzt Tools wie CrowdStrike, SentinelOne, Bitdefender GravityZone und Jamf Protect durch ein einziges integriertes System.
Jeder Mac und PC im Unternehmen erhält denselben durchgehenden Schutz: Scanning, Threat-Intelligence-Abgleich, Sicherheits-Score, Ein-Klick-Isolierung und automatische Compliance-Dokumentation – ohne eine Sicherheitsfachperson einzustellen oder vier verschiedene Anbieter-Dashboards jonglieren zu müssen. Wie sich das nahtlos in die übrige Plattform einfügt, sehen Sie auf der Flitz-Seite zum Endpoint-Schutz.
Hinweis: Das obige Szenario ist illustrativ und dient der Veranschaulichung des Ablaufs – es handelt sich nicht um ein reales Unternehmen oder Ereignis.