
Datorskydd utan IT-avdelning: ett svenskt småföretags väckarklocka vid kvartalsskifte
Ett tänkt men bekant scenario visar hur svenska småföretag utan egen IT-avdelning kan upptäcka, isolera och dokumentera en säkerhetsincident på minuter - inte veckor.
Föreställ dig ett påhittat men bekant scenario: ett svenskt teknikkonsultbolag med fjorton anställda ska göra bokslut för kvartalet. Ekonomiansvarig lägger sista handen vid momsdeklarationen, kontorschefen introducerar en nyanställd, och någon i verkstaden har just kopplat in ett USB-minne från en kunds anläggning i sin jobbdator. Inget av detta ser konstigt ut. Men det är precis i sådana stunder som småföretag är som mest sårbara - alla är upptagna, fokus ligger på deadlines, och ingen håller koll på enheterna.
Så ser verkligheten ut för de flesta svenska småföretag: det finns ingen dedikerad säkerhetsavdelning, ingen övervakning dygnet runt och ingen budget för ett verktyg i företagsklass som CrowdStrike eller SentinelOne. Ändå är risken exakt densamma som för ett stort företag - utpressningstrojaner, skadlig kod och dataintrång bryr sig inte om hur många anställda du har.
Scenariot vid kvartalsskiftet, steg för steg
I vårt exempel hade den nyanställdas dator ställts in två dagar tidigare. Eftersom Flitz lätta agent ingår i den vanliga onboarding-checklistan installerades den tillsammans med vanlig åtkomst till bokföring och CRM - inget separat IT-projekt behövdes. Så fort enheten anslöt till nätverket kopplades den automatiskt till sin tillgångspost i IT-inventarielistan via MAC-adress och serienummer, så kontorschefen behövde aldrig manuellt hålla reda på vilken dator som tillhör vem.
När USB-minnet sattes in råkade den schemalagda antivirusskanningen med ClamAV och YARA köras strax efter på just den maskinen. Den flaggade ett misstänkt filmönster. Samtidigt jämförde Flitz hotinformation från abuse.ch med IOC-matchning filen mot kända indikatorer på intrång som cirkulerar i omlopp. Kombinationen utlöste en varning med hög allvarlighetsgrad.
Vad som händer sedan - automatiskt
Här slutar arbetsflödet att vara beroende av att någon råkar upptäcka ett mejl längst ner i inkorgen. Eftersom varningen hade hög allvarlighetsgrad öppnade Flitz automatiskt ett larm på översiktsvyn för alla enheter. Samtidigt, eftersom situationen uppfyllde det gränsvärde som lagen kräver, startade systemet nedräkningen för anmälan av personuppgiftsincident enligt GDPR - den tidsfrist som avgör när anmälan senast måste göras - utan att någon behövde komma ihåg att regelverket ens finns.
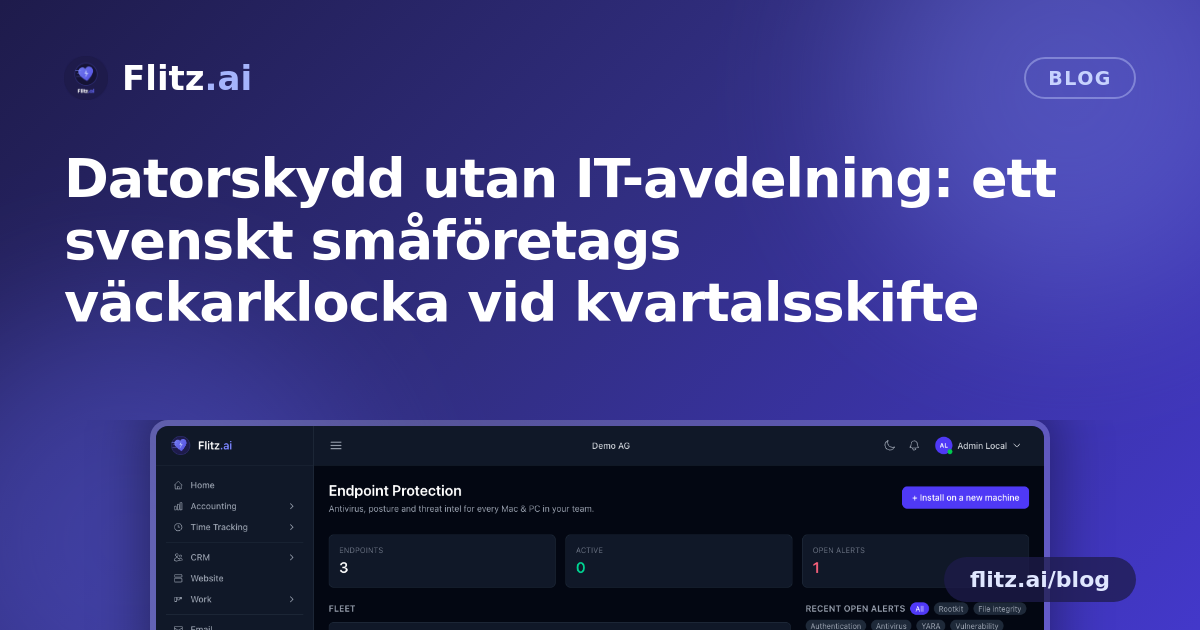
Kontorschefen, som inte har någon formell säkerhetsutbildning, öppnade översiktsvyn och såg en enda flaggad enhet med en tydlig indikator för allvarlighetsgrad. Istället för att ringa en extern konsult och vänta i timmar klickade hon en gång för att isolera datorn från nätverket. Datorn gick fortfarande att använda fysiskt för andra arbetsuppgifter, men den kunde inte längre nå filservern, CRM-systemet eller internet - hotet stoppades innan det kunde spridas till ekonomidatorn i rummet bredvid.
Kontroll av resten av datorparken
Med det akuta hotet under kontroll blev nästa naturliga fråga: hur är det med alla andra datorer? Istället för att gissa startade kontorschefen en skanning på begäran av hela datorparken direkt från översiktsvyn. Medan den kördes gick hon igenom säkerhetspoängen baserad på CIS-benchmark för varje enhet - ett enkelt betyg per maskin som täcker diskkryptering, brandväggsstatus, skärmlåsinställningar och hur uppdaterade virussignaturerna är. Två äldre datorer visade föråldrade virussignaturer; båda flaggades för uppdatering innan kvartalsrapporteringen fortsatte.
Den här typen av översikt kräver normalt en separat plattform för datorskydd, ett Jamf-liknande verktyg för att hantera Mac-enheter, och någon som stämmer av de två mot varandra. I det här scenariot var det en enda översiktsvy, en inloggning och en vy avgränsad till det egna företaget - varje enhet, larm och skanning låst strikt till just detta företags egna data, utan risk att information läcker mellan olika kunder eller konton.
Revisionssäsong, förenklad
Några veckor senare, när företagets redovisningskonsult bad om underlag för IT-säkerhetskontroller inför den årliga genomgången, blev svaret inte en jakt genom mejltrådar och gula lappar. Incidentloggen - upptäckt, isolering, tidsstämpel för GDPR-anmälan och lösning - fanns redan där, kopplad till den specifika enheten i IT-inventarielistan. Det är skillnaden mellan att hoppas att säkerhetsrutinerna skulle hålla vid en granskning och att faktiskt kunna visa att de gjorde det.
Varför det här spelar roll för små team
De flesta småföretag saknar inte insikten om att datorsäkerhet är viktigt - de saknar personal och budget för att driva en egen uppsättning verktyg för antivirus, hotinformation, enhetsefterlevnad och incidenthantering separat. Flitz samlar allt detta i samma plattform som redan sköter lönekörning, fakturering och CRM, och ersätter verktyg som CrowdStrike, SentinelOne, Bitdefender GravityZone och Jamf Protect med ett inbyggt system.
Varje Mac och PC i företaget får samma löpande skydd: skanning, matchning mot hotinformation, säkerhetspoäng, isolering med ett klick och automatisk dokumentation för efterlevnad - utan att behöva anställa en säkerhetsspecialist eller hantera fyra olika leverantörers översiktsvyer. Du kan se hur detta passar in tillsammans med resten av plattformen på Flitz sida om datorskydd.
Observera: scenariot ovan är påhittat och avsett att illustrera arbetsflödet, inte ett verkligt företag eller en verklig händelse.